

Sulmi ndaj frigoriferëve të supermarketeve arin në Gjermani
6 min lexim
Një valë sulmesh kibernetike ndaj sistemeve frigoriferike të supermarketeve, që nisi në Francë, ka arritur në Gjermani. Natën e së dielës për të hënën, më 2 nëntor, banakët frigoriferikë, dhomat e ftohta dhe ngrirëset në disa dyqane gjermane pushuan së ftohuri ose madje nisën të nxeheshin, dhe punonjësit u detyruan të hidhnin sasi të mëdha ushqimesh. Policia në Bavari, Rheinland-Westfali të Veriut dhe Saksoni të Poshtme po heton sulmin hakerik ndaj frigoriferëve të supermarketeve, i cili brenda pak javësh goditi dyqane në të paktën dhjetë vende evropiane. Askush nuk ka marrë përsipër sulmet.
Sulmet nuk synonin të dhënat e klientëve apo sistemet e pagesave. Ato goditën kontrolluesit e menaxhuar nga distanca që mbajnë të ftohtë qumështin, mishin dhe ushqimet e ngrira, një pjesë e teknologjisë së dyqaneve për të cilën shumica e njerëzve nuk mendojnë kurrë.
Si i goditi sulmi hakerik ndaj frigoriferëve të supermarketeve dyqanet gjermane
Një nga rastet e para në Gjermani ishte një dyqan Edeka në Reisbach të Bavarisë së Poshtme. Operatori shkroi në Facebook se frigoriferët ishin ngrohur gjatë natës deri në 50 gradë Celsius. Disa produkte iu dhanë nismës për shpëtimin e ushqimit Foodsharing, por shumica e mallrave të ftohura u desh të hidheshin. Sipas revistës së specializuar Lebensmittel Praxis, policia kriminale e Landshut po heton për dyshim për spiunim dhe manipulim të të dhënave. Një zëdhënës i Edeka i tha ZDF-së se prodhuesi i pajisjes po shqyrton shkakun.
Në Lilienthal pranë Bremenit, banakët, dhomat e ftohta dhe ngrirëset u prishën po atë natë dhe u ngrohën deri në rreth 30 gradë. Pronari Daniel Breiding i tha agjencisë së lajmeve dpa se punonjësit e tij kaluan një ditë të tërë duke hequr sallamet, djathin, bulmetin dhe produktet e ngrira. "U desh të hidhnim mallra me vlerë mbi 360 000 euro", tha ai. Siguruesi i tij ende po shqyrton nëse do të paguajë. Inspektorati qendror i policisë kriminale në Oldenburg po trajton rastet në Saksoni të Poshtme, përfshirë një tjetër në Diepholz, dhe po përpiqet të përcaktojë nëse ato janë të lidhura.
U prek edhe Rheinland-Westfalia e Veriut. Në Wetter-Volmarstein, një supermarket i drejtuar nga shoqata bamirëse Arbeiterwohlfahrt (AWO) humbi sasi të mëdha ushqimesh, dhe sipas raportimeve sulmi synonte kompaninë që mirëmban nga distanca sistemet e tij frigoriferike. Policia e Wuppertal tha se atje mallrat u prishën pasi temperaturat u rritën nga distanca gjatë fundjavës. Në Raesfeld të Münsterland, një dyqan Rewe i drejtuar në mënyrë të pavarur raportoi probleme me ftohjen, dhe policia po verifikonte nëse fajin e kishin hakerat. Sipas dpa, u prekën gjithashtu një supermarket dhe një biznes ushqimor në rrethet Kaiserslautern dhe Kusel në Rheinland-Pfalz.
Një valë që nisi në Francë
Sulmi i parë i madh ndodhi në Francë më 12 tetor, kur u nxorën jashtë funksionit sistemet e ftohjes në qindra dyqane të zinxhirëve të mëdhenj si Intermarché dhe kooperativa U. Njësia për krimin kibernetik e prokurorisë së Parisit e mori përsipër çështjen. Më 2 nëntor pasoi një valë e dytë në disa vende njëkohësisht. Në Belgjikë dhe Luksemburg, Ahold Delhaize raportoi një incident informatik në disa dhjetëra dyqane, dhe Carrefour numëroi probleme në rreth 15 nga 700 pikat e veta belge. Në Suedi u prekën shtatë nga 800 dyqanet e Coop, ndërsa në Irlandë 13 supermarkete SuperValu tërhoqën nga shitja produktet e ftohura dhe të ngrira.
Raste u raportuan edhe në Holandë, Estoni, Finlandë, Itali dhe Portugali. Sipas Al Jazeera, që citon Reuters, vetëm atë të hënë mbi 100 dyqane në Evropë kishin pajisje të mbinxehura. Komisioni Evropian mbajti takime krize me agjencinë e BE-së për sigurinë kibernetike ENISA dhe Europolin. Komisioneri për Bujqësinë Christophe Hansen i quajti sulmet një "përpjekje të qëllimshme për të prishur zinxhirin tonë të furnizimit me ushqime dhe për të minuar besimin e konsumatorëve", por theksoi se siguria ushqimore në Evropë nuk është në rrezik.
Si hynë sulmuesit në sistemet e ftohjes
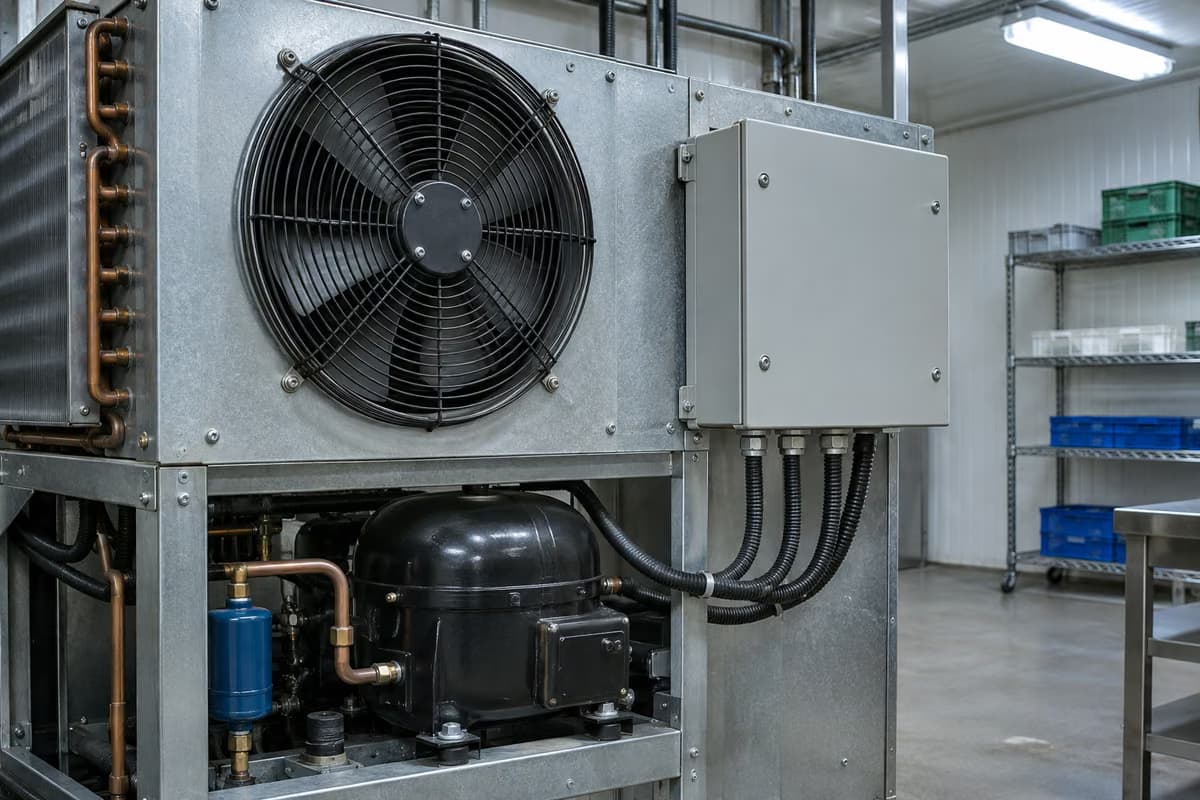
Ftohja moderne në supermarkete kontrollohet nga kompjuterë të vegjël, të cilëve kompanitë e shërbimit mund t'u qasen përmes internetit për të rregulluar temperaturat ose për të nisur ciklet e shkrirjes. Në dyqanet e goditura nga sulmi hakerik ndaj frigoriferëve të supermarketeve, sulmuesit duket se e përdorën këtë qasje për t'i kaluar pajisjet në modalitetin e shkrirjes ose për të vendosur temperatura shumë mbi zero. Prodhuesi danez Danfoss deklaroi se bëhej fjalë për produktet e tij dhe se pajisjet e prekura punonin me softuer të vjetër që nuk ishte përditësuar. Në Estoni, sipas dpa, sulmuesit arritën te kompjuteri i kontrollit të një sistemi më të vjetër Danfoss.
BleepingComputer raporton se një paralajmërim i qeverisë franceze përmendte kontrollues të Danfoss, si dhe të Copeland dhe markës së saj Dixell. Stephan Moelans, drejtor i kompanisë belge të shërbimeve frigoriferike Sabcobel, tha se sulmuesi përdori të njëjtën dobësi si në Francë. "Zgjidhja më e thjeshtë është që frigoriferët të menaxhohen përmes një lidhjeje të sigurt interneti", i tha ai televizionit RTL. Awais Rashid, profesor i sigurisë kibernetike në Universitetin e Bristolit, theksoi dobësi të njohura në disa kontrollues, shumë prej të cilëve nuk mbështeten më.
Kush qëndron pas sulmeve
Nuk dihet kush qëndron pas sulmit hakerik ndaj frigoriferëve të supermarketeve dhe cilat janë motivet. Prokuroritë në Francë dhe Belgjikë kanë hapur hetime, dhe policia në disa landë gjermane po shqyrton rastet vendore. Meqë nuk u kërkua asnjë shpërblesë, ekspertë të cituar nga transmetuesi bavarez BR e konsiderojnë sabotimin si motiv të mundshëm. Disa studiues të sigurisë kanë spekuluar për një aktor të lidhur me një shtet, por nuk ka prova publike që të tregojnë ndonjë grup apo vend, dhe autoritetet nuk kanë emëruar asnjë të dyshuar.
Në Gjermani, Zyra Federale për Sigurinë e Informacionit (BSI) u bëri thirrje operatorëve të mbrojnë sipas standardeve aktuale sistemet e kontrollit që arrihen nga interneti, sipas ZDF. Ministri federal i Digjitalizimit Karsten Wildberger kërkoi mbrojtje më të mirë të teknologjisë së ndërtesave dhe të operimit. "Të gjitha kompanitë, dhe kjo vlen edhe për administratën publike, duhet të marrin më shumë masa paraprake", tha ai në Welt TV.
Sulmi hakerik ndaj frigoriferëve të supermarketeve: çfarë duhet të dinë blerësit në Gjermani
Për klientët, rreziku kryesor nuk janë raftet bosh, por ushqimet që janë ngrohur dhe më pas janë ftohur përsëri. Dyqanet gjermane të prekura i kanë tërhequr nga shitja produktet e prishura, dhe autoritetet thonë se furnizimi me ushqime është i garantuar. Megjithatë, ia vlen të shikoni me kujdes mallrat e ftohura dhe të ngrira: kristale të trasha akulli brenda paketimit, produkte të ngrira të buta ose të deformuara dhe pellgje uji në fund të një arke ngrirëse mund të jenë shenja se zinxhiri i ftohtë është ndërprerë. Mishi, peshku dhe bulmeti duhet të jenë vërtet të ftohtë në prekje.
Nëse blini diçka që rezulton e shkrirë ose e prishur, ruani faturën dhe ktheni produktin. Rregullat gjermane të garancisë, të njohura si Gewährleistung, në përgjithësi ju japin të drejtën e zëvendësimit ose rimbursimit kur malli ishte tashmë me defekt në momentin e blerjes. Sipas një njohësi të sektorit të cituar nga Berliner Morgenpost, një ndërprerje mbarëkombëtare është më pak e mundshme në Gjermani sesa në Francë, sepse shumë tregtarë të pavarur i zgjedhin vetë sistemet e tyre. Për këshilla të përgjithshme mbi blerjen e ushqimeve, shihni udhëzuesin tonë për blerjet ushqimore në Gjermani, dhe për një tjetër sulm të fundit ndaj sistemeve informatike në Gjermani, lexoni artikullin tonë për sulmin kibernetik ndaj Universitetit të Leipzigut.
Ky artikull është përkthyer nga anglishtja.